

Grok Bot
סוכן בנייה עם מדיהGrok Bot הוא סביבת עבודה של xAI/Cursor לסוכני AI קבועים: אתה נותן להם משימה כמו לחבר צוות, והם עובדים על מחשב ענן מתמשך עם דפדפן, קבצים, טרמינל, חיבורים, שגרות ואישורים. ליד זה יש את Grok Build, ה-CLI בשם grok, שהוא סוכן בנייה וקוד בטרמינל. המדריך הזה מפריד ביניהם, ואז מראה איך להשתמש בשניהם בלי להסתבך.
תוכן17
המפרט
- יצרן
- xAI
- מה זה Grok Bot
- סוכן AI קבוע עם שם, תפקיד, שיחה, זיכרון ומחשב ענן משותף לחשבון
- מה זה Grok Build
- סוכן CLI בשם grok: TUI אינטראקטיבי, headless, ACP, הרשאות וסביבת sandbox
- מחשב ענן
- כל הבוטים של אותו משתמש חולקים מחשב אחד: קבצים, דפדפן והתחברויות
- מובייל
- אפליקציית iOS קיימת; לפי התיעוד הרשמי, iPad ו-Android עדיין לא היעד המרכזי
- פקודת CLI
- grok
- הזדהות CLI
- grok login או XAI_API_KEY
- תיקיית CLI
- ~/.grok
- גרסה מקומית שנבדקה
- grok 1.0.5
- מודל ברירת מחדל שנמצא כאן
- grok-4.6
- מדיה
- Imagine API: תמונות, עריכת תמונות, וידאו, image-to-video ו-reference-to-video
שלוש הדקות הראשונות
grok --version
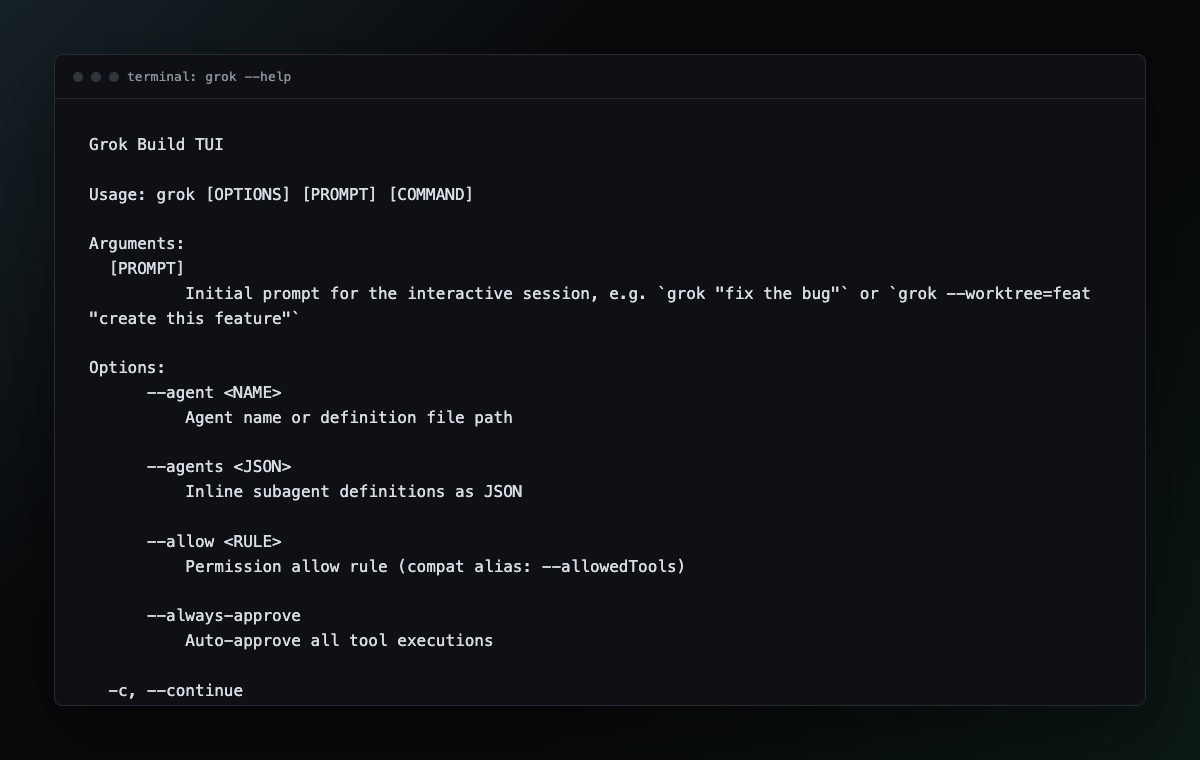
grok --help
grok doctorgrok logingrok "מצא למה כפתור ההרשמה לא עובד, תקן, והריץ בדיקה"grok -c
grok sessions list
grok export <session-id>grok --worktree=feat-grok-guide "בנה את הפיצ׳ר"
grok -p "סקור את הדיף" --permission-mode dontAsk --allow "Bash(git *)" --deny "Bash(rm -rf *)" --sandbox strictמה זה בכלל Grok Bot
Grok Bot הוא לא “צ׳אט עם AI”. הוא יותר קרוב לעובד דיגיטלי קבוע. לכל Bot יש שם, תפקיד, שיחה משלו והקשר שנבנה לאורך זמן. הוא יכול לעבוד על מחשב ענן, לפתוח דפדפן, להשתמש בקבצים, לעבוד מול אפליקציות, לבקש ממך אישור כשצריך, ולחזור רק כשהוא נתקע או כשהוא צריך החלטה.
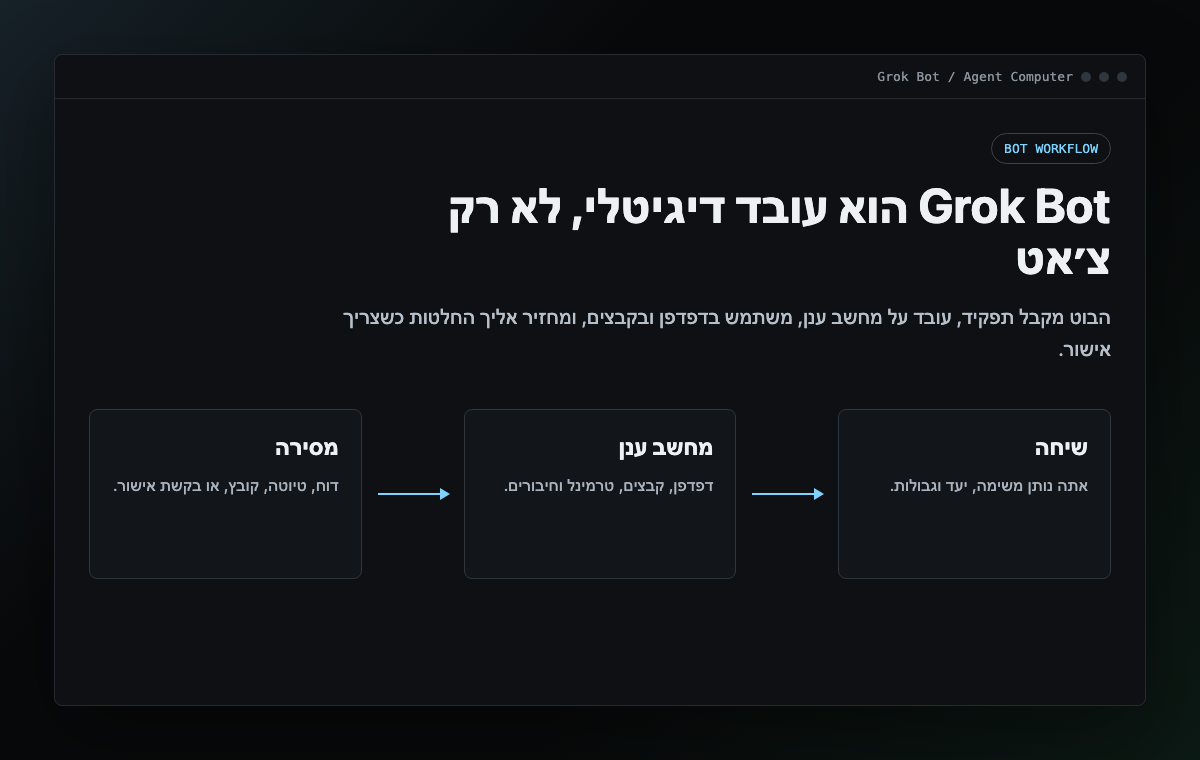
המשפט החשוב: Bot הוא יחידת אחריות. לא מודל. לא פרומפט. לא סקריפט. אם יש תפקיד שחוזר בעסק, יש לו מקורות מידע, כלים, גבולות ואישורים — זה מועמד טוב לבוט.
| מונח | המשמעות הפשוטה |
|---|---|
| Bot | סוכן בשם קבוע עם תפקיד, שיחה והקשר מצטבר |
| Agent Computer | מחשב ענן מתמשך שהבוטים משתמשים בו כדי לעבוד בפועל |
| Conversation | המקום שבו אתה נותן משימה, מקבל עדכונים ומאשר צעדים |
| Skill | דרך עבודה שהבוט למד ויכול להריץ שוב |
| Routine | עבודה שחוזרת לפי לו״ז או טריגר |
| Connector / MCP | חיבור מסודר לכלים חיצוניים, כשיש כזה |
| Computer use | שימוש בדפדפן או אפליקציה כשאין API נקי |
Grok Bot מול Grok Build
| שאלה | התשובה |
|---|---|
| אני רוצה בוט קבוע שיעבוד על משימות עסקיות | Grok Bot |
| אני רוצה סוכן בטרמינל שיעבוד בתוך ריפו | Grok Build / grok CLI |
| אני רוצה להריץ משימה מסקריפט או CI | grok -p |
| אני רוצה שהבוט יתחבר לאתרים ואפליקציות | Grok Bot עם Agent Computer וחיבורים |
| אני רוצה לייצר תמונות או וידאו דרך xAI | Imagine API או כלי המדיה בתוך סביבת Grok |
| אני רוצה כמה עובדים שמחלקים עבודה ביניהם | Grok Bot לקבוצות/העברות, או subagents ב-Grok Build |
בפועל, השילוב הכי חזק נראה ככה: Grok Bot מחזיק תפקיד עסקי ארוך טווח, ו-Grok Build משמש כידיים טכניות בתוך פרויקט כשצריך לערוך קוד, לבדוק אתר, להריץ בדיקות, לייצא תמליל או לעבוד מול קבצים מקומיים.
איך מגדירים בוט טוב
בוט טוב מתחיל מתפקיד, לא מטכנולוגיה. אם התיאור שלו הוא “תעזור לי בהכל”, הוא יאסוף זיכרון לא שימושי ויטעה יותר. אם התיאור שלו הוא “כל שבוע תכין רשימת סיכוני לקוחות ממקורות X, Y, Z ותעצור לפני כל פנייה ללקוח”, הוא מתחיל להתנהג כמו יחידת עבודה אמיתית.
- שם — שם שמזכיר תפקיד: Lead Research, Bug Repro, Expense Review, Content QA.
- אחריות — משפט אחד שמגדיר מה הוא owns ומה הוא לא owns.
- מקורות — אילו קבצים, אתרים, מערכות, תיקיות או חיבורים מותר לו לקרוא.
- פלט — איך נראית מסירה טובה: טבלה, דוח, טיוטות, קבצים, קישורים, החלטות.
- גבול אישור — מה חייב לעצור אצלך: שליחה, פרסום, מחיקה, רכישה, שינוי בפרודקשן.
- מדיניות חסר — מה עושים כשאין נתונים: כותבים לא ידוע, לא מאלתרים.
שם: Lead Research
תפקיד: למצוא 10 חברות רלוונטיות בשבוע ולבנות עליהן דוח החלטה.
מקורות מותרים: CRM, אתר החברה, LinkedIn ציבורי, חדשות ציבוריות.
פלט: טבלה עם שם חברה, למה רלוונטית, מקור, איש קשר אפשרי, סיכון.
אסור בלי אישור: לשלוח הודעה, להוסיף ליד ל-CRM, לשנות סטטוס, לקנות דאטה.
כשאין ראיה: כתוב לא ידוע והמשך לפריט הבא.המחשב המשותף של הבוטים
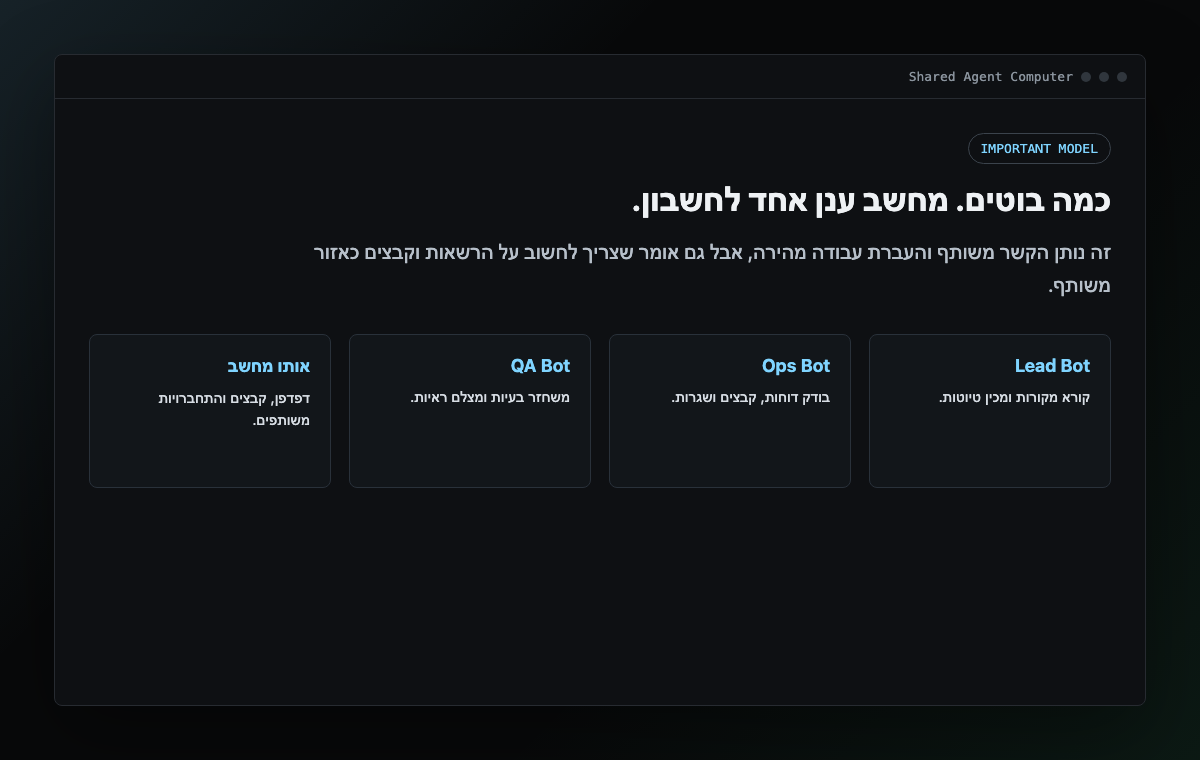
החלק שמבדיל את Grok Bot מצ׳אט רגיל הוא המחשב. הבוט לא רק עונה; הוא יכול לעבוד בסביבה שיש בה דפדפן, קבצים וטרמינל. לפי התיעוד, כל הבוטים של אותו משתמש חולקים את אותו מחשב ענן. זה מצוין להעברת הקשר בין בוטים, אבל זה גם אומר שהתחברות או קובץ שהנחת שם זמינים לכל הבוטים בחשבון.
- התחברת ל-Gmail במחשב הבוטים? אל תניח שרק Bot אחד יכול להשתמש בזה.
- שמרת קובץ סודי ב-/workspace? זה קובץ משותף לכל הבוטים של אותו חשבון.
- בוט אחד למד routine? בדוק מי הבעלים שלו ומה ההרשאות לפני שמפעילים קבוע.
- כמה בוטים יכולים לעבוד במקביל, אבל זה לא כמה גבולות אבטחה נפרדים.
אישורים, פרטיות וסיכונים
האזור הרגיש הוא לא האם הבוט “חכם”. האזור הרגיש הוא האם נתת לו מספיק גישה כדי לעשות נזק. לכן מדריך עבודה אמיתי חייב להגדיר מראש מה מותר לו לעשות לבד ומה חייב לחזור אליך.
| סוג פעולה | ברירת מחדל נכונה |
|---|---|
| קריאה ממקור מידע | מותר רק אם המקור רלוונטי לתפקיד |
| כתיבת טיוטה | מותר, כל עוד ברור שזו טיוטה |
| שליחת מייל או הודעה | אישור מפורש |
| פרסום ברשתות | אישור מפורש |
| מחיקה או שינוי סטטוס | אישור מפורש |
| תשלום, רכישה או התחייבות | אישור מפורש |
| שינוי בפרודקשן | אישור מפורש + תיעוד בדיקות |
כלל אישור מומלץ לבוט:

מותר לך לקרוא מקורות שהוגדרו, להכין טיוטות, לסכם, להשוות ולהציע החלטה.
אסור לך לשלוח, לפרסם, למחוק, לקנות, להתחייב, לשנות סטטוס עסקי,
או לבצע שינוי בפרודקשן בלי שאישרתי במפורש באותה שיחה.
אם חסר מקור או שהמידע ישן, כתוב לא ידוע ואל תשלים מהיגיון.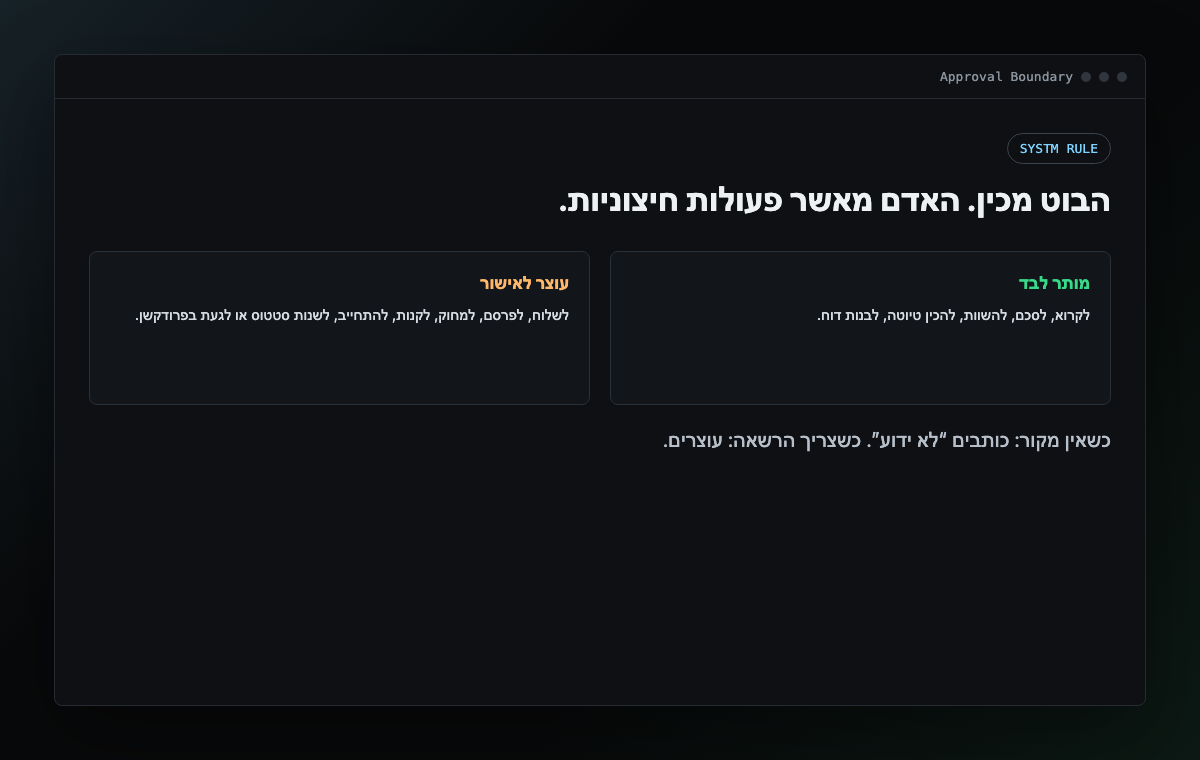
Grok Build CLI: התחלה מהירה
Grok Build הוא הזרוע הטכנית. הוא עובד כמו סוכן קידוד בטרמינל: קורא את הקבצים, מציע תוכנית, מריץ כלים, עורך, בודק, ומשאיר סשן שניתן להמשיך. במכונה הזו נבדק grok 1.0.5 והפקודה זמינה תחת ~/.grok/bin/grok.
# בדיקה
grok --version
grok doctor

# התחברות
grok login

# סשן אינטראקטיבי
grok

# סשן עם משימה פתיחה
grok "תקן את הבאג בטופס ההרשמה והריץ בדיקה"הרצה מסקריפט ו-CI
Headless mode הוא המקום שבו Grok Build נהיה אוטומציה. במקום לפתוח TUI, שולחים פרומפט אחד ומקבלים פלט. זה מתאים לבדיקות דיף, סיכום יומי, יצירת דוח, smoke test או עבודה שחוזרת מצנרת.
grok -p "סקור את הדיף וסמן סיכוני אבטחה" \
  --always-approve \
  --output-format json \
  --cwd <dir> \
  --max-turns 6 \
--deny "Bash(rm -rf *)"grok -p "בדוק אם יש TODO קריטיים" --output-format json
grok -p "הסבר את הארכיטקטורה" --output-format streaming-json
grok agent stdioהרשאות ו-sandbox
יש כאן שני מנגנונים שונים: permissions מחליט האם פעולה בכלל מאושרת; sandbox מגביל מה פעולה מאושרת יכולה לקרוא, לכתוב או להגיע אליו ברשת. אם ערבבת ביניהם בראש, זה נהיה מסוכן.
| מנגנון | מה הוא פותר |
|---|---|
| --allow / --deny | כללי אישור או חסימה לכלים ופקודות |
| --permission-mode default | שואל כשצריך |
| --permission-mode acceptEdits | מאשר עריכות קובץ, שואל על פקודות shell |
| --permission-mode dontAsk | דוחה בשקט כל מה שלא הותר במפורש |
| --always-approve | מדלג על בקשות אישור, אבל deny rules עדיין אמורים לחסום |
| --sandbox workspace | כתיבה בעיקר בתיקיית העבודה, ~/.grok ו-temp |
| --sandbox read-only | קריאה וביקורת, כמעט בלי כתיבה |
| --sandbox strict | לעצים לא אמינים: CWD ומערכת, פחות רשת לילדים של התהליך |
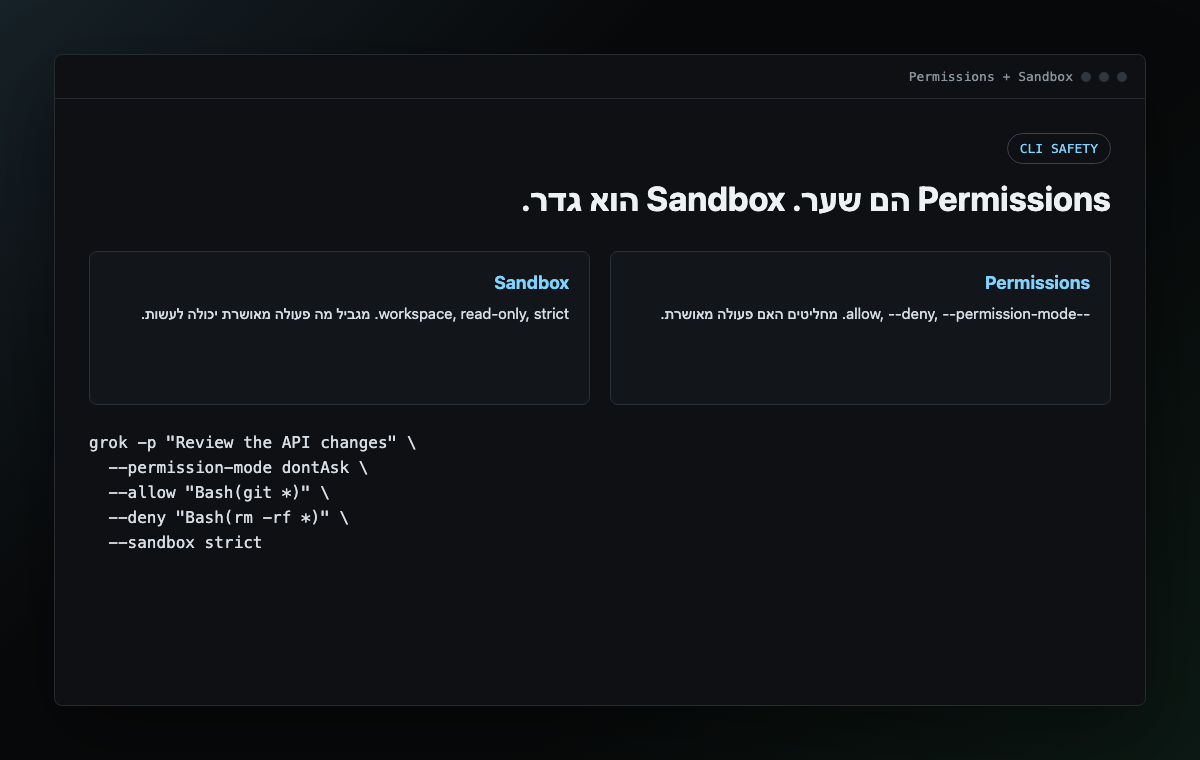
grok -p "Review the API changes" \
  --permission-mode dontAsk \
  --allow "Bash(git *)" \
  --allow "Read" \
  --deny "Bash(rm -rf *)" \
--sandbox strictסשנים, זיכרון והוראות פרויקט
Grok Build קורא הוראות פרויקט מקבצים כמו AGENTS.md, Agents.md, CLAUDE.md ותיקיות rules תואמות. זה אומר שאם אתה עובד בריפו שמכיל כללים, הסוכן מקבל אותם כחלק מההקשר. זו גם הסיבה שצריך לכתוב הוראות קצרות וברורות, לא מגילות.
grok inspect
grok sessions list
grok --resume <session-id>
grok -c
grok export <session-id> output.md
בוט טוב זוכר העדפות לאורך זמן; CLI טוב קורא הוראות מתוך הפרויקט. אלה שני סוגי זיכרון שונים: אחד סביב אדם/תפקיד, השני סביב קוד/ריפו. אל תסמוך על אחד שיחליף את השני.
תמונות ווידאו עם Grok
xAI מחברת ל-Grok גם שכבת מדיה דרך Imagine API. לפי התיעוד הרשמי, היא כוללת יצירת תמונות, עריכת תמונות עם עד 3 תמונות רפרנס, יצירת וידאו, image-to-video, reference-to-video, עריכת וידאו והארכת וידאו. זה אומר ש-Grok לא חייב להיות רק סוכן טקסט או קוד; הוא יכול להיות חלק מצנרת קריאייטיב.
| יכולת | מתי להשתמש |
|---|---|
| Image Generation | יצירת תמונה מטקסט: פוסט, cover, moodboard, קונספט |
| Image Editing | שינוי תמונה קיימת: סגנון, תיקון, שילוב, וריאציות |
| Multi-Image Editing | עד 3 רפרנסים לשילוב אובייקטים, סגנון או סצנה |
| Video Generation | וידאו מטקסט או מרפרנס, עד 1080p לפי התיעוד |
| Image-to-Video | להנפיש סטילס כשוט קצר |
| Reference-to-Video | להשפיע על הוידאו עם רפרנסים בלי לנעול פריים ראשון |
# תמונה דרך API
curl -X POST https://api.x.ai/v1/images/generations \
  -H "Content-Type: application/json" \
  -H "Authorization: Bearer $XAI_API_KEY" \
  -d '{
    "model": "grok-imagine-image-2.0",
    "prompt": "A clean product hero image for an AI automation guide"
}'# וידאו: מתחילים בקשה ואז עושים polling
REQUEST_ID=$(curl -s -X POST https://api.x.ai/v1/videos/generations \
-H "Content-Type: application/json" \
-H "Authorization: Bearer $XAI_API_KEY" \
-d '{
"model": "grok-imagine-video-1.5",
"prompt": "Slow camera push into a futuristic AI dashboard",
"duration": 8
}' | jq -r '.request_id')
curl -s https://api.x.ai/v1/videos/$REQUEST_ID \
-H "Authorization: Bearer $XAI_API_KEY" | jqשגרות: להפוך עבודה למסלול קבוע
אחרי שבוט ביצע משימה כמה פעמים בצורה יציבה, אפשר להפוך את הדרך הזו ל-skill או routine. זה המקום שבו Grok Bot מתחיל להיות “מערכת”, לא רק עוזר. אבל שגרה גרועה עושה נזק מהר יותר, אז מגדירים אותה כמו חוזה עבודה.
כל יום חול ב-08:00, הרץ את Daily customer-risk skill על רשימת החשבונות הנוכחית.
החזר watch list עם קישורים למקורות.
אל תפנה ללקוחות.
אם מקור הנתונים לא זמין, דווח failure ואל תשתמש בדאטה ישן.
עצור לפני כל שינוי ב-CRM ובקש אישור.- תמיד לבדוק Test run לפני הפעלה קבועה.
- להגדיר אזור זמן במפורש.
- להגדיר מה נחשב הצלחה ומה נחשב failure.
- להגדיר no-data policy ו-stale-data policy.
- להחזיק לוג פעולות ומקורות לכל החלטה חשובה.
- לעצור אישור לפני שליחה, רכישה, מחיקה, פרסום ושינוי בפרודקשן.
שימושים אמיתיים בעסק
| בוט | מה הוא עושה |
|---|---|
| Lead Research | מוצא חברות רלוונטיות, מסכם מקורות, מכין טיוטות פנייה לאישור |
| Bug Reproduction | מקבל דיווח, נכנס לסביבה, משחזר, מצלם ראיות ומכין repro pack |
| Expense Manager | בודק חשבוניות, מזהה חריגות, מכין רשימת שאלות לפני תשלום |
| Content QA | בודק פוסט או מדריך מול מקור, מסמן טענות בלי ראיה ומציע תיקונים |
| Weekly Ops | אוסף מדדים, כותב סיכום שבועי, מסמן החלטות שצריך לקבל |
| Creative Producer | מייצר moodboard, prompts, assets, ו-checklist לפני הפקה |
הקו המשותף לכל הדוגמאות: הבוט לא “עושה קסם”. הוא מחזיק מסלול עבודה. מסלול טוב כולל קלט, מקורות, שלבים, פלט, אישורים, ובדיקת כשל.
פרומפט פתיחה להעתקה
זה פרומפט פתיחה טוב לבוט חדש. הוא מכריח את הבוט לשאול, להגדיר גבולות, ולעצור לפני פעולה חיצונית.
אתה Bot קבוע לתפקיד הבא: [כתוב כאן את התפקיד].

לפני שאתה עובד, שאל אותי רק שאלות שחסרות כדי לבצע את המשימה safely.
אל תנחש נתונים עסקיים, מחירים, סטטוסים, הרשאות או הצלחות.

מקורות מותרים:
- [מקור 1]
- [מקור 2]
- [תיקייה / מערכת / אתר]

פלט רצוי:
- סיכום קצר
- טבלה עם מקורות
- החלטות שצריך ממני
- חסימות אם יש

גבול אישור:
אסור לשלוח, לפרסם, למחוק, לשלם, להתחייב, לשנות סטטוס עסקי,
או לגעת בפרודקשן בלי אישור מפורש ממני באותה שיחה.

אם מידע חסר או ישן, כתוב: לא ידוע.
אם פעולה דורשת הרשאה, עצור ובקש אישור.
צ׳קליסט לפני שמפעילים בוט אמיתי
- יש לבוט שם ותפקיד צר.
- ברור אילו מקורות מותר לקרוא.
- ברור אילו פעולות אסורות בלי אישור.
- המשימה הראשונה היא read-only או draft-only.
- אין סודות מיותרים בתיקיית העבודה.
- אם עובדים עם CLI, הוגדרו allow/deny rules או sandbox מתאים.
- אם יש routine, בוצעה Test run עם קלט בטוח.
- אם יש פרסום או שליחה, הם נעצרים לאישור אנושי.
- אם חסר מקור, הבוט כותב לא ידוע ולא משלים לבד.
איפה זה נכנס אצלנו
ב-SYSTM Grok Bot נכנס איפה שצריך עובד דיגיטלי קבוע עם תפקיד, מקורות ואישורים. Grok Build נכנס כשצריך ידיים טכניות: קוד, בדיקות, סשנים, worktrees ומדיה. השילוב הנכון הוא לא “AI שיעשה הכל”, אלא בוטים עם גבולות ברורים שמייצרים תוצרים שאפשר לאמת.